Domain shhh.de kaufen?
Wir ziehen mit dem Projekt
shhh.de um.
Sind Sie am Kauf der Domain
shhh.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain shhh.de kaufen?
Kennt sich jemand mit Hacking aus?
Ja, es gibt Menschen, die sich mit Hacking auskennen. Hacking bezieht sich auf das Eindringen in Computersysteme, um Schwachstellen aufzudecken oder Informationen zu stehlen. Es gibt sowohl ethische Hacker, die Sicherheitslücken aufdecken und beheben, als auch böswillige Hacker, die Schaden anrichten wollen. **
Magst du das Spiel "Stille Post"?
Als KI habe ich keine Vorlieben oder Abneigungen, da ich keine Emotionen habe. "Stille Post" ist ein beliebtes Spiel, bei dem eine Nachricht von Person zu Person weitergegeben wird und sich oft verändert. Es kann sehr lustig sein, die Veränderungen zu beobachten. **
Ähnliche Suchbegriffe für Hacking-mit-Post-Exploitation
Top-Angebote
Produkte zum Begriff Hacking-mit-Post-Exploitation:
-
Hacking mit Python, Fachbücher von Justin SeitzPython wird mehr und mehr zur bevorzugten Programmiersprache von Hackern, Reverse Engineers und Softwaretestern, weil sie es einfach macht, schnell zu entwickeln. Gleichzeitig bietet Python die Low-Level-Unterstützung und die Bibliotheken, die Hacker glücklich machen. Hacking mit Python bietet eine umfassende Anleitung, wie man diese Sprache für eine Vielzahl von Hacking-Aufgaben nutzen kann. Das Buch erläutert die Konzepte hinter Hacking-Tools und -Techniken wie Debugger, Trojaner, Fuzzer und Emulatoren. Doch der Autor Justin Seitz geht über die Theorie hinaus und zeigt, wie man existierende Python-basierte Sicherheits-Tools nutzt – und wie man eigene entwickelt, wenn die vorhandenen nicht ausreichen. Sie lernen, wie man: - lästige Reverse Engineering- und Sicherheits-Aufgaben automatisiert - einen eigenen Debugger entwirft und programmiert - Windows-Treiber "fuzzed" und mächtige Fuzz.33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking mit Metasploit, Fachbücher von Michael MessnerMetasploit ist ein Penetration-Testing-Werkzeug, das in der Toolbox eines jeden Pentesters zu finden ist. Dieses Buch stellt das Framework detailliert vor und zeigt, wie Sie es im Rahmen unterschiedlichster Penetrationstests einsetzen. Am Beispiel von Metasploit erhalten Sie einen umfassenden Einblick ins Penetration Testing. Sie lernen typische Pentesting-Tätigkeiten kennen und können nach der Lektüre komplexe, mehrstufige Angriffe vorbereiten, durchführen und protokollieren. Jeder dargestellte Exploit bzw. jedes dargestellte Modul wird anhand eines praktischen Anwendungsbeispiels in einer gesicherten Laborumgebung vorgeführt. Behandelt werden unter anderem folgende Themen: komplexe, mehrstufige Penetrationstests, Post-Exploitation-Tätigkeiten, Metasploit-Erweiterungen, Webapplikationen, Datenbanken, Client-Side-Angriffe, IPv6, Automatisierung mit Ruby-Skripten und die Entwicklung eigener Exploits.46,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mehr Hacking mit Python, Fachbücher von Justin SeitzWenn es um die Entwicklung leistungsfähiger und effizienter Hacking-Tools geht, ist Python für die meisten Sicherheitsanalytiker die Sprache der Wahl. Doch wie genau funktioniert das? In dem neuesten Buch von Justin Seitz, dem Autor des Bestsellers "Hacking mit Python", entdecken Sie Pythons dunkle Seite. Sie entwickeln Netzwerk-Sniffer, manipulieren Pakete, infizieren virtuelle Maschinen, schaffen unsichtbare Trojaner und vieles mehr. Sie lernen praktisch, wie man einen "Command-and-Control"-Trojaner erstellt, Sandboxing erkennt und gängige Malware-Aufgaben wie Keylogging und Screenshotting automatisiert. Ausserdem erweitern Sie Windows-Rechte mittels kreativer Prozesskontrolle, nutzen offensive Speicherforensik-Tricks, um Passwort-Hashes abzugreifen und Shellcode in virtuelle Maschinen einzuspeisen, und erweitern das beliebte Web-Hacking-Tool Burp.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Riva Verlag Stille Post XXL - deutsch 311390Jeder hat schon mal »Stille Post« gespielt. Doch was, wenn die Begriffe nicht weitergesagt, sondern zeichnerisch weitergegeben werden müssen? Und was, wenn es ... 1 x Stille Post XXL - deutsch Sprache: deutsche Version Anleitung in: Typ:9,60 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Ist Hacking haram?
Die Frage, ob Hacking haram ist, hängt von der Art des Hacking ab. Wenn es sich um illegales Hacking handelt, bei dem Schaden angerichtet wird oder die Privatsphäre anderer verletzt wird, ist es in der Regel als haram anzusehen. Wenn das Hacking jedoch zu legitimen Zwecken wie der Verbesserung der Sicherheit oder dem Schutz vor Angriffen durchgeführt wird, kann es als erlaubt angesehen werden. Es ist wichtig, die ethischen und rechtlichen Aspekte des Hacking zu berücksichtigen. **
-
Ist Hacking illegal?
Hacking an sich ist nicht illegal. Es hängt jedoch von den Absichten und Handlungen des Hackers ab. Wenn jemand ohne Erlaubnis in Computersysteme eindringt, um Daten zu stehlen oder Schaden anzurichten, ist dies illegal. Es gibt jedoch auch sogenanntes "ethisches Hacking", bei dem Sicherheitsexperten Schwachstellen in Systemen aufdecken, um diese zu verbessern. Solange dies mit Zustimmung und im Rahmen der Gesetze geschieht, ist es legal. **
-
Ist Hacking illegal?
Ja, Hacking ist illegal, wenn es ohne Zustimmung des Eigentümers oder Betreibers eines Computersystems durchgeführt wird. Das Eindringen in Computersysteme, das Ausspähen von Daten oder das Verursachen von Schäden sind strafbare Handlungen. Es gibt jedoch auch legale Formen des Hackings, wie beispielsweise das sogenannte "Ethical Hacking", bei dem Sicherheitslücken in Computersystemen aufgedeckt und behoben werden. **
-
Wie kann man eine Karriere mit Hacking-Fähigkeiten aufbauen?
Um eine Karriere mit Hacking-Fähigkeiten aufzubauen, sollte man zunächst eine solide Grundlage in Informationstechnologie und Netzwerksicherheit erwerben. Es ist wichtig, sich kontinuierlich weiterzubilden und Zertifizierungen wie Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP) zu erwerben. Es kann auch hilfreich sein, praktische Erfahrungen durch Bug-Bounty-Programme oder durch die Teilnahme an Capture-the-Flag-Wettbewerben zu sammeln. Schließlich ist es wichtig, ein professionelles Netzwerk aufzubauen und möglicherweise eine Spezialisierung in einem bestimmten Bereich wie Webanwendungssicherheit oder Netzwerksicherheit zu entwickeln. **
Wie kann ich Blackhat-Hacking-Fähigkeiten erlernen, um ethisches Hacking auszuüben?
Es ist wichtig zu beachten, dass Blackhat-Hacking illegal ist und ethisches Hacking darauf abzielt, Sicherheitslücken zu identifizieren und zu beheben. Um ethisches Hacking zu erlernen, solltest du eine formale Ausbildung oder Zertifizierung in diesem Bereich absolvieren. Es gibt verschiedene Kurse und Programme, die dir die notwendigen Fähigkeiten und Kenntnisse vermitteln können. Es ist auch hilfreich, praktische Erfahrungen durch das Lösen von Capture-the-Flag-Herausforderungen oder das Mitwirken an Bug-Bounty-Programmen zu sammeln. **
Was ist ethisches Hacking?
Ethisches Hacking bezieht sich auf das legale und ethisch verantwortungsvolle Durchführen von Hacking-Aktivitäten, um die Sicherheit von Computersystemen und Netzwerken zu testen. Ethische Hacker werden von Unternehmen engagiert, um Schwachstellen in ihren Systemen aufzudecken und diese zu beheben, bevor sie von bösartigen Hackern ausgenutzt werden können. Das Ziel des ethischen Hackings ist es, die Sicherheit zu verbessern und potenzielle Angriffsvektoren zu identifizieren. **
Top-Angebote
Produkte zum Begriff Hacking-mit-Post-Exploitation:
-
Hacking mit Post Exploitation Frameworks, Fachbücher von Martin Neugebauer, Frank NeugebauerUm effektiv auf Cyberangriffe reagieren zu können, ist es unerlässlich, die aktuellen Angriffstechniken des Gegners zu kennen. Nur so ist es möglich, auf komplexe Angriffe adäquat zu reagieren und rechtzeitig geeignete Massnahmen zu ergreifen. An dieser Stelle kommt die Phase der Post-Exploitation ins Spiel. Sie ist eine Phase des Penetrationstests, die voraussetzt, dass bereits eine Verbindung zwischen Angreifer und Ziel-IT besteht. Dieses Buch befasst sich mit der Installation und dem Einsatz von Post-Exploitation-Frameworks, die Penetrationstestern helfen, mögliche Angriffsszenarien in einer sicheren Umgebung zu simulieren und Systeme auf bestehende und potenzielle Schwachstellen zu überprüfen. Es führt durch den Aufbau eines Testsystems und stellt verschiedene Post-Exploitation-Tools wie Metasploit, Koadic, Empire, Covenant, Merlin, Sliver und Mythic vor. Jedes Kapitel gibt einen Überblick über die Eigenschaften, die Installation und den praktischen Einsatz des jeweiligen Frameworks anhand verschiedener Szenarien. Am Ende jedes Kapitels finden Sie Wiederholungsfragen, um Ihr Wissen zu festigen. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
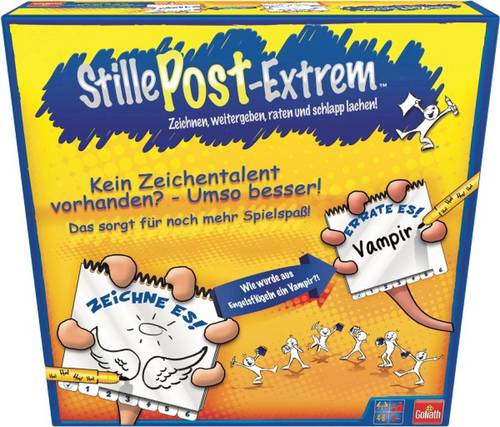
Goliath Toys - Stille Post – ExtremDas Gesellschaftsspiel „Stille Post – Extrem“ von Goliath Toys interpretiert den bekannten Klassiker auf eine kreative und unterhaltsame Weise neu. Hier wird nicht geflüstert, sondern unter Zeitdruck gezeichnet, weitergegeben und geraten, was für viele Lacher sorgt. Dieses Set enthält: 100x Karten mit insgesamt 1200 Themen 6x abwischbare Blöcke 6x Stifte 6x Wischtücher 1x Timer (60 Sekunden) 1x Würfel 1x Anleitung Bei diesem Spiel ziehen alle Mitspielenden eine Karte mit einem Begriff, den es zu zeichnen gilt. Anschließend wird der Zeichenblock an die nächste Person weitergegeben, die nun erraten muss, was dargestellt ist. Das geratene Wort wird notiert und der Block erneut weitergereicht, damit die nächste Person diesen neuen Begriff zeichnet. Dieser Vorgang wiederholt sich, bis der eigene Block wieder bei einem ankommt. Die Auflösung am Ende der Runde zeigt, wie sich die ursprünglichen Begriffe durch die stillen Botschaften verändert haben und sorgt für überraschende Ergebnisse. Ein Zeichentalent ist dabei nicht erforderlich – im Gegenteil, oft führen gerade die weniger eindeutigen Zeichnungen zu den amüsantesten Resultaten.19,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Hacking mit Python, Fachbücher von Justin SeitzPython wird mehr und mehr zur bevorzugten Programmiersprache von Hackern, Reverse Engineers und Softwaretestern, weil sie es einfach macht, schnell zu entwickeln. Gleichzeitig bietet Python die Low-Level-Unterstützung und die Bibliotheken, die Hacker glücklich machen. Hacking mit Python bietet eine umfassende Anleitung, wie man diese Sprache für eine Vielzahl von Hacking-Aufgaben nutzen kann. Das Buch erläutert die Konzepte hinter Hacking-Tools und -Techniken wie Debugger, Trojaner, Fuzzer und Emulatoren. Doch der Autor Justin Seitz geht über die Theorie hinaus und zeigt, wie man existierende Python-basierte Sicherheits-Tools nutzt – und wie man eigene entwickelt, wenn die vorhandenen nicht ausreichen. Sie lernen, wie man: - lästige Reverse Engineering- und Sicherheits-Aufgaben automatisiert - einen eigenen Debugger entwirft und programmiert - Windows-Treiber "fuzzed" und mächtige Fuzz.33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking mit Metasploit, Fachbücher von Michael MessnerMetasploit ist ein Penetration-Testing-Werkzeug, das in der Toolbox eines jeden Pentesters zu finden ist. Dieses Buch stellt das Framework detailliert vor und zeigt, wie Sie es im Rahmen unterschiedlichster Penetrationstests einsetzen. Am Beispiel von Metasploit erhalten Sie einen umfassenden Einblick ins Penetration Testing. Sie lernen typische Pentesting-Tätigkeiten kennen und können nach der Lektüre komplexe, mehrstufige Angriffe vorbereiten, durchführen und protokollieren. Jeder dargestellte Exploit bzw. jedes dargestellte Modul wird anhand eines praktischen Anwendungsbeispiels in einer gesicherten Laborumgebung vorgeführt. Behandelt werden unter anderem folgende Themen: komplexe, mehrstufige Penetrationstests, Post-Exploitation-Tätigkeiten, Metasploit-Erweiterungen, Webapplikationen, Datenbanken, Client-Side-Angriffe, IPv6, Automatisierung mit Ruby-Skripten und die Entwicklung eigener Exploits.46,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt sich jemand mit Hacking aus?
Ja, es gibt Menschen, die sich mit Hacking auskennen. Hacking bezieht sich auf das Eindringen in Computersysteme, um Schwachstellen aufzudecken oder Informationen zu stehlen. Es gibt sowohl ethische Hacker, die Sicherheitslücken aufdecken und beheben, als auch böswillige Hacker, die Schaden anrichten wollen. **
-
Magst du das Spiel "Stille Post"?
Als KI habe ich keine Vorlieben oder Abneigungen, da ich keine Emotionen habe. "Stille Post" ist ein beliebtes Spiel, bei dem eine Nachricht von Person zu Person weitergegeben wird und sich oft verändert. Es kann sehr lustig sein, die Veränderungen zu beobachten. **
-
Ist Hacking haram?
Die Frage, ob Hacking haram ist, hängt von der Art des Hacking ab. Wenn es sich um illegales Hacking handelt, bei dem Schaden angerichtet wird oder die Privatsphäre anderer verletzt wird, ist es in der Regel als haram anzusehen. Wenn das Hacking jedoch zu legitimen Zwecken wie der Verbesserung der Sicherheit oder dem Schutz vor Angriffen durchgeführt wird, kann es als erlaubt angesehen werden. Es ist wichtig, die ethischen und rechtlichen Aspekte des Hacking zu berücksichtigen. **
-
Ist Hacking illegal?
Hacking an sich ist nicht illegal. Es hängt jedoch von den Absichten und Handlungen des Hackers ab. Wenn jemand ohne Erlaubnis in Computersysteme eindringt, um Daten zu stehlen oder Schaden anzurichten, ist dies illegal. Es gibt jedoch auch sogenanntes "ethisches Hacking", bei dem Sicherheitsexperten Schwachstellen in Systemen aufdecken, um diese zu verbessern. Solange dies mit Zustimmung und im Rahmen der Gesetze geschieht, ist es legal. **
Ähnliche Suchbegriffe für Hacking-mit-Post-Exploitation
-
Mehr Hacking mit Python, Fachbücher von Justin SeitzWenn es um die Entwicklung leistungsfähiger und effizienter Hacking-Tools geht, ist Python für die meisten Sicherheitsanalytiker die Sprache der Wahl. Doch wie genau funktioniert das? In dem neuesten Buch von Justin Seitz, dem Autor des Bestsellers "Hacking mit Python", entdecken Sie Pythons dunkle Seite. Sie entwickeln Netzwerk-Sniffer, manipulieren Pakete, infizieren virtuelle Maschinen, schaffen unsichtbare Trojaner und vieles mehr. Sie lernen praktisch, wie man einen "Command-and-Control"-Trojaner erstellt, Sandboxing erkennt und gängige Malware-Aufgaben wie Keylogging und Screenshotting automatisiert. Ausserdem erweitern Sie Windows-Rechte mittels kreativer Prozesskontrolle, nutzen offensive Speicherforensik-Tricks, um Passwort-Hashes abzugreifen und Shellcode in virtuelle Maschinen einzuspeisen, und erweitern das beliebte Web-Hacking-Tool Burp.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Riva Verlag Stille Post XXL - deutsch 311390Jeder hat schon mal »Stille Post« gespielt. Doch was, wenn die Begriffe nicht weitergesagt, sondern zeichnerisch weitergegeben werden müssen? Und was, wenn es ... 1 x Stille Post XXL - deutsch Sprache: deutsche Version Anleitung in: Typ:9,60 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Goliath 76214 Stille Post Extrem (6-Spieler)Stille Post Extrem verschärft den Klassiker, denn hier wird gezeichnet, nicht geflüstert und das mit Zeitdruck. Da sind Kreativität und Schnelligkeit gefragt! Wenn die Spieler erraten müssen, was der Vordermann gemalt hat, erfordert das eine Menge Vorstellungskraft! Bei der Auflösung des gesuchten Wortes kommen dann die lustigsten und verrücktesten Lösungen zum Vorschein.19,98 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
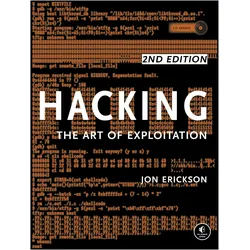
Hacking, Sachbücher von Jon EricksonDas Buch "Hacking: The Art of Exploitation, 2nd Edition" von Jon Erickson bietet eine umfassende Einführung in die Welt des Hackings und der Computersicherheit. Es richtet sich an Leser, die ein tiefes Verständnis für die Grundlagen der Programmierung und der Sicherheitsanfälligkeiten entwickeln möchten. Mit einem klaren Fokus auf praktische Beispiele und Anleitungen ermutigt das Buch die Leser, aktiv zu lernen und ihre Fähigkeiten im Bereich der Netzwerksicherheit zu erweitern. Die zweite Auflage des Buches behandelt wichtige Themen wie C-Programmierung, Assemblersprache, Entdeckung von Schwachstellen und deren Ausnutzung. Es ist sowohl für Anfänger als auch für erfahrene Fachleute geeignet, die ihr Wissen über die Entwicklung von Hacking-Techniken und -Theorien vertiefen möchten. Die klare Struktur und die detaillierten Erklärungen machen es zu einem unverzichtbaren Werk für alle, die sich für die Sicherheitsaspekte der Informationstechnologie interessieren.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Hacking illegal?
Ja, Hacking ist illegal, wenn es ohne Zustimmung des Eigentümers oder Betreibers eines Computersystems durchgeführt wird. Das Eindringen in Computersysteme, das Ausspähen von Daten oder das Verursachen von Schäden sind strafbare Handlungen. Es gibt jedoch auch legale Formen des Hackings, wie beispielsweise das sogenannte "Ethical Hacking", bei dem Sicherheitslücken in Computersystemen aufgedeckt und behoben werden. **
-
Wie kann man eine Karriere mit Hacking-Fähigkeiten aufbauen?
Um eine Karriere mit Hacking-Fähigkeiten aufzubauen, sollte man zunächst eine solide Grundlage in Informationstechnologie und Netzwerksicherheit erwerben. Es ist wichtig, sich kontinuierlich weiterzubilden und Zertifizierungen wie Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP) zu erwerben. Es kann auch hilfreich sein, praktische Erfahrungen durch Bug-Bounty-Programme oder durch die Teilnahme an Capture-the-Flag-Wettbewerben zu sammeln. Schließlich ist es wichtig, ein professionelles Netzwerk aufzubauen und möglicherweise eine Spezialisierung in einem bestimmten Bereich wie Webanwendungssicherheit oder Netzwerksicherheit zu entwickeln. **
-
Wie kann ich Blackhat-Hacking-Fähigkeiten erlernen, um ethisches Hacking auszuüben?
Es ist wichtig zu beachten, dass Blackhat-Hacking illegal ist und ethisches Hacking darauf abzielt, Sicherheitslücken zu identifizieren und zu beheben. Um ethisches Hacking zu erlernen, solltest du eine formale Ausbildung oder Zertifizierung in diesem Bereich absolvieren. Es gibt verschiedene Kurse und Programme, die dir die notwendigen Fähigkeiten und Kenntnisse vermitteln können. Es ist auch hilfreich, praktische Erfahrungen durch das Lösen von Capture-the-Flag-Herausforderungen oder das Mitwirken an Bug-Bounty-Programmen zu sammeln. **
-
Was ist ethisches Hacking?
Ethisches Hacking bezieht sich auf das legale und ethisch verantwortungsvolle Durchführen von Hacking-Aktivitäten, um die Sicherheit von Computersystemen und Netzwerken zu testen. Ethische Hacker werden von Unternehmen engagiert, um Schwachstellen in ihren Systemen aufzudecken und diese zu beheben, bevor sie von bösartigen Hackern ausgenutzt werden können. Das Ziel des ethischen Hackings ist es, die Sicherheit zu verbessern und potenzielle Angriffsvektoren zu identifizieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.